🚨 هوش مصنوعی؛ کابوس جدید امنیت بازار کریپتو! 12 ماه آینده میتواند به «قتلگاه امنیتی» شرکتهای رمزارزی تبدیل شود!
مدیران ارشد امنیت سایبری هشدار دادهاند که هوش مصنوعی در حال تبدیل شدن به سلاحی قدرتمند در دست هکرهاست؛ موضوعی که میتواند طی 12 ماه آینده، شرکتهای فعال در بازار ارزهای دیجیتال را با موجی بیسابقه از حملات سایبری روبهرو کند! 😱 این هشدار در کنفرانس Solana Breakpoint در لندن مطرح شد؛ جایی که متخصصان امنیتی درباره افزایش حملات سایبری مبتنی بر هوش مصنوعی و تهدیدهای هکرهای کره شمالی صحبت کردند.
🤖 هوش مصنوعی، هک کردن را برای همه آسان کرده است!
دیگو مونیکا (Diogo Mónica)، همبنیانگذار بانک رمزارزی Anchorage Digital، هشدار داد که ابزارهای هوش مصنوعی طی ۳ تا ۶ ماه گذشته پیشرفت چشمگیری داشتهاند.
به گفته او، این ابزارها دیگر فقط آسیبپذیریهای امنیتی را شناسایی نمیکنند؛ بلکه میتوانند بهصورت خودکار:
🔍 نقاط ضعف وبسایتها و سیستمها را پیدا کنند.
💻 کدهای مخرب و روشهای نفوذ بسازند.
⚡ مراحل مختلف یک حمله سایبری را اجرا کنند.
🎯 بدون نیاز به دانش تخصصی هک، اهداف مشخصی را مورد حمله قرار دهند.
مونیکا با لحنی هشدارآمیز گفت:
«۱۲ ماه آینده بهشدت بیرحمانه خواهد بود؛ این دوره میتواند به یک قتلگاه واقعی تبدیل شود!»
مایکل کوتس (Michael Coates)، مدیر ارشد امنیت اطلاعات بنیاد سولانا نیز تأکید کرد که هوش مصنوعی هزینه و موانع ورود به دنیای هک را بهشدت کاهش داده است.
🇰🇵 کره شمالی؛ یکی از بزرگترین تهدیدهای دنیای کریپتو!
در کنار حملات مبتنی بر هوش مصنوعی، هکرهای وابسته به کره شمالی همچنان یکی از جدیترین تهدیدها برای شرکتهای رمزارزی محسوب میشوند.
طبق آمار ارائهشده در این کنفرانس:
$13B+
ارزش رمزارزهای سرقتشده طی یک دهه
$7.5B+
سرقت رمزارز در سال جاری
حدود $6B
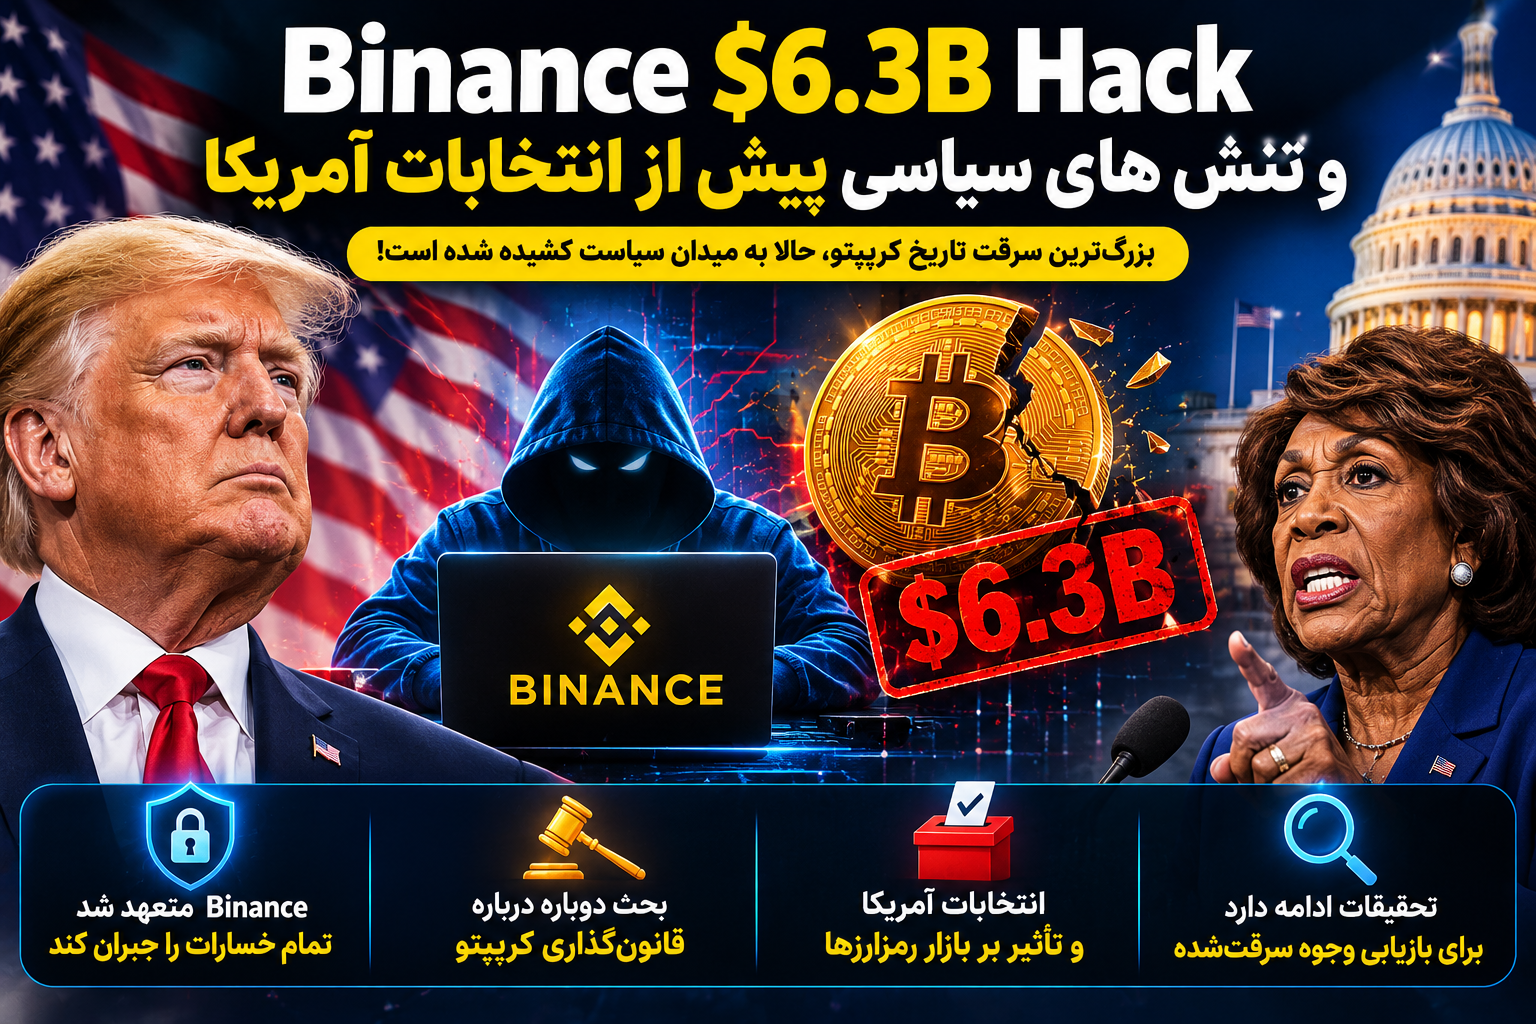
میزان خسارت منتسب به حمله اخیر بایننس طبق اظهارات مطرحشده در گزارش
کوتس توضیح داد که بخش بزرگی از این سرقتها به فعالیتهای هکری منتسب به کره شمالی مربوط میشود و درآمد حاصل از این حملات برای تأمین مالی برنامههای این کشور مورد استفاده قرار میگیرد.
🎭 روشهای جدید هکرها؛ از مصاحبه شغلی جعلی تا تماس تصویری دیپفیک!
یکی از نگرانکنندهترین بخشهای این گزارش، روشهای پیچیده نفوذ هکرها به شرکتهای کریپتویی است.
برخی از تاکتیکهای مورد استفاده عبارتاند از:
🎭 مصاحبههای شغلی جعلی: هکرها با پیشنهاد موقعیت شغلی، کارمندان را فریب میدهند تا نرمافزارهای آلوده را روی دستگاههای کاری نصب کنند.
🦠 نرمافزارهای آلوده: ابزارهای مخرب از طریق نتایج تبلیغاتی موتورهای جستوجو منتشر میشوند.
🎥 تماسهای تصویری دیپفیک: مهاجمان با استفاده از چهره و صدای جعلی، اعتماد قربانیان را جلب میکنند.
🖥️ دسترسی از راه دور: برخی افراد در آمریکا به نمایندگی از عوامل کره شمالی استخدام میشوند و امکان دسترسی مهاجمان به شبکه شرکت را فراهم میکنند.
گزارش همچنین به سرقت ۴۰۰ میلیون دلار رمزارز از طریق تماسهای تصویری دیپفیک اشاره میکند.
🔐 راهکار سولانا برای مقابله با حملات سایبری چیست؟
بنیاد سولانا برای افزایش امنیت پروژههای فعال در اکوسیستم خود، چارچوب امنیتی رایگان STRIDE را معرفی کرده است.
این چارچوب شامل ۱۸ کنترل امنیتی اصلی است که برای نیازهای ویژه پروژههای رمزارزی طراحی شدهاند.
به گفته کوتس، پروتکلهایی که بیش از ۷۴ درصد ارزش کل قفلشده (TVL) در دیفای سولانا را پوشش میدهند، این چارچوب را پشت سر گذاشتهاند.
همچنین بنیاد سولانا از هوش مصنوعی برای مهندسی معکوس برنامههای تازهراهاندازیشده و شناسایی آسیبپذیریهای احتمالی پیش از سوءاستفاده هکرها استفاده میکند؛ اقدامی که به گفته او طی ماه گذشته از بیش از ۵ میلیون دلار زیان احتمالی جلوگیری کرده است. 🛡️
🗝️ توصیه مهم متخصصان: از کلیدهای امنیتی خود محافظت کنید!
هر دو مدیر امنیتی بر اهمیت رعایت اصول اولیه امنیت تأکید کردند:
🔑 استفاده از کلیدهای امنیتی سختافزاری برای ورود به حسابها.
🔒 استفاده صحیح از کیف پولهای چندامضایی (Multisig).
💻 محدود کردن دسترسی دستگاههای کاری به سیستمهای حساس.
🔄 داشتن برنامه مشخص برای تعویض کلیدهای امنیتی و بازیابی آنها در صورت مفقودی.
⚠️ اتصال صندوق ایمیل به دستیارهای هوش مصنوعی میتواند خطر حملات تزریق دستور (Prompt Injection) را افزایش دهد.
کوتس در پایان هشدار داد که هکرها معمولاً از سادهترین نقاط ضعف وارد سیستم میشوند، در شبکه حرکت میکنند و در نهایت به دنبال دسترسی به کلیدهای حساس هستند.
📌 جمعبندی؛ آیا امنیت کریپتو وارد دوران خطرناکی شده است؟
ترکیب هوش مصنوعی پیشرفته با روشهای مهندسی اجتماعی و حملات سازمانیافته، میتواند معادلات امنیتی بازار رمزارزها را تغییر دهد.
حالا دیگر فقط پروژههای بزرگ در معرض خطر نیستند؛ حتی کسبوکارهای کوچک و پروژههایی که پیشتر هدف جذابی برای هکرها نبودند نیز ممکن است قربانی حملات خودکار شوند.
پیام اصلی این هشدار روشن است: در دنیای جدید کریپتو، امنیت دیگر یک انتخاب نیست؛ یک ضرورت حیاتی است! 🔐
منبع: decrypt.co